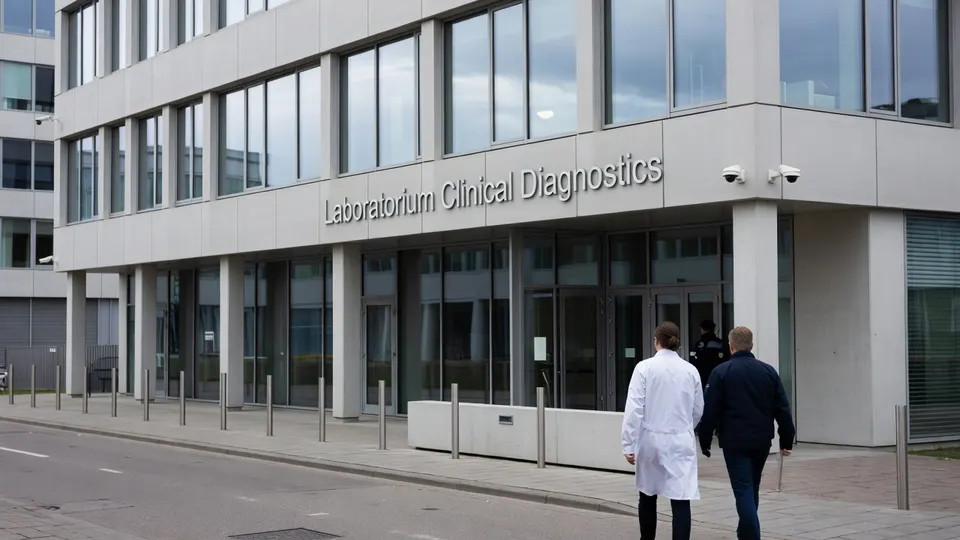
Laboratorium Clinical Diagnostics mag weer onderzoeken uitvoeren voor het bevolkingsonderzoek naar baarmoederhalskanker. Minister Sophie Hermans van Volksgezondheid heeft de Tweede Kamer laten weten dat de beveiliging van de data- en ICT-systemen voldoende is verbeterd.
Bij een hack vorig jaar werden persoonsgegevens van ongeveer 850.000 mensen buitgemaakt. Het ging om gegevens van deelnemers die sinds 2017 hadden meegedaan aan het bevolkingsonderzoek. Clinical Diagnostics mocht na de aanval tijdelijk geen onderzoeken meer uitvoeren.
Door het wegvallen van het laboratorium liepen de wachttijden voor vrouwen met ongeveer twintig weken op. Bevolkingsonderzoek Nederland verwacht dat vrouwen vanaf nu weer sneller een uitnodiging krijgen voor het onderzoek.
Afspraken over beveiliging
Bevolkingsonderzoek Nederland heeft begin dit jaar nieuwe, strikte afspraken gemaakt met Clinical Diagnostics. Het laboratorium moest maatregelen nemen om de beveiliging van de systemen en de bescherming van de gegevens te verbeteren. Die aanpassingen waren een voorwaarde om de samenwerking te hervatten.
“Vrouwen in Nederland op tijd én veilig een baarmoederhalskankeronderzoek aanbieden, dat is voor ons het allerbelangrijkste”, zegt Elza den Hertog, voorzitter van de raad van bestuur van Bevolkingsonderzoek Nederland. Ze noemt het goed nieuws dat het laboratorium weer kan bijdragen.
De hervatting komt terwijl er nog juridische stappen lopen naar aanleiding van het datalek. Women's Right Collective heeft de minister van Volksgezondheid, Welzijn en Sport en Clinical Diagnostics aansprakelijk gesteld. De belangenorganisatie ziet dat als de eerste formele stap richting een massaclaim.
Volgens de organisatie kunnen de gestolen gegevens worden misbruikt voor onder meer fraude, phishing en stalking. Initiatiefnemer Ina Brouwer wijst erop dat adresgegevens ook risico's kunnen opleveren voor vrouwen die zich voor een ex-partner verborgen houden.
Women's Right Collective zegt daarnaast dat een jaar na de hack nog altijd niet alle feiten duidelijk zijn. De organisatie wil weten wie verantwoordelijk was voor de beveiliging, hoe de systemen nu zijn beschermd en welke schade gedupeerden kunnen claimen. Ook vraagt de groep om schadevergoeding voor mensen van wie gegevens zijn gestolen.