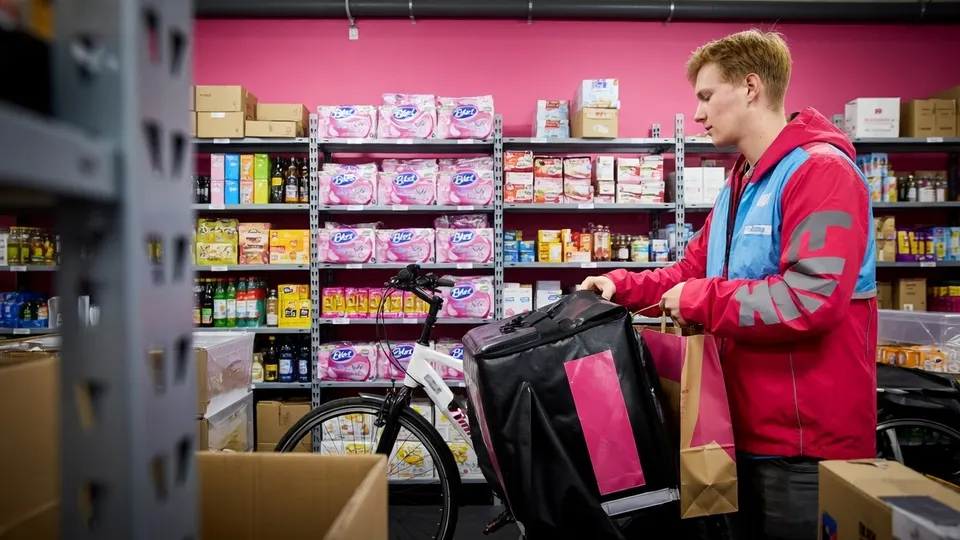
Een onbekende hackergroep heeft klanten en medewerkers van boodschappenbezorger Flink benaderd met een afpersingsbericht. De groep zegt persoonsgegevens te hebben buitgemaakt en dreigt die vanaf 2 oktober openbaar te maken als er niet wordt betaald.
De hackers vragen individuele klanten en medewerkers om ongeveer 10 tot 15 euro in cryptovaluta. Volgens hun eigen claim gaat het om gegevens van 1 miljoen klanten en 13.000 medewerkers. Het is niet vastgesteld of de groep daadwerkelijk over al die informatie beschikt.
Flink heeft in Nederland naar eigen zeggen anderhalf miljoen klanten. Het bedrijf heeft klanten inmiddels geïnformeerd over de hack, maar nog niet inhoudelijk gereageerd op vragen over de omvang van het incident of de gestolen gegevens.
Ook losgeld voor Flink geëist
Naast de individuele betalingen eisen de hackers dat Flink zelf 100 ether overmaakt. Dat bedrag vertegenwoordigt ongeveer 238.000 euro. In ruil daarvoor zouden de gegevens worden verwijderd. De groep probeert klanten en medewerkers ertoe te bewegen het bedrijf onder druk te zetten.
Op het cryptovaluta-adres dat de hackers gebruiken, was aan het begin van de middag nog geen betaling binnengekomen. Betalingen met cryptovaluta zijn doorgaans openbaar. De aanval zou kort daarvoor hebben plaatsgevonden.
De werkwijze past volgens Pim Takkenberg van beveiligingsbedrijf Northwave bij een bredere ontwikkeling waarin criminelen organisaties na een hack afpersen. Takkenberg begeleidt organisaties die door ransomware zijn getroffen. Hij zegt dat eerder ook klanten van een gehackt softwareplatform, waaronder universiteiten, door de groep Shinyhunters zijn afgeperst.
Dat individuele consumenten rechtstreeks worden benaderd, noemt Takkenberg wel uitzonderlijk. “Maar dat individuele consumenten worden benaderd, heb ik nog niet eerder gezien”, zegt hij. De hackersgroep heeft niet bekendgemaakt hoe zij toegang tot de systemen van Flink zou hebben gekregen.